
Migliore priorità generale: autenticazione multifattore. Migliore pratica per la continuità operativa: backup verificati. Migliore punto di partenza: inventario informatico. Per la sicurezza informatica delle aziende nel 2026, queste dieci pratiche aiutano a proteggere accessi, dati e attività quotidiane, con vantaggi e limiti da valutare prima dell’adozione.
- Sicurezza informatica aziende: nel 2026, parti da autenticazione multifattore, inventario e backup verificati.
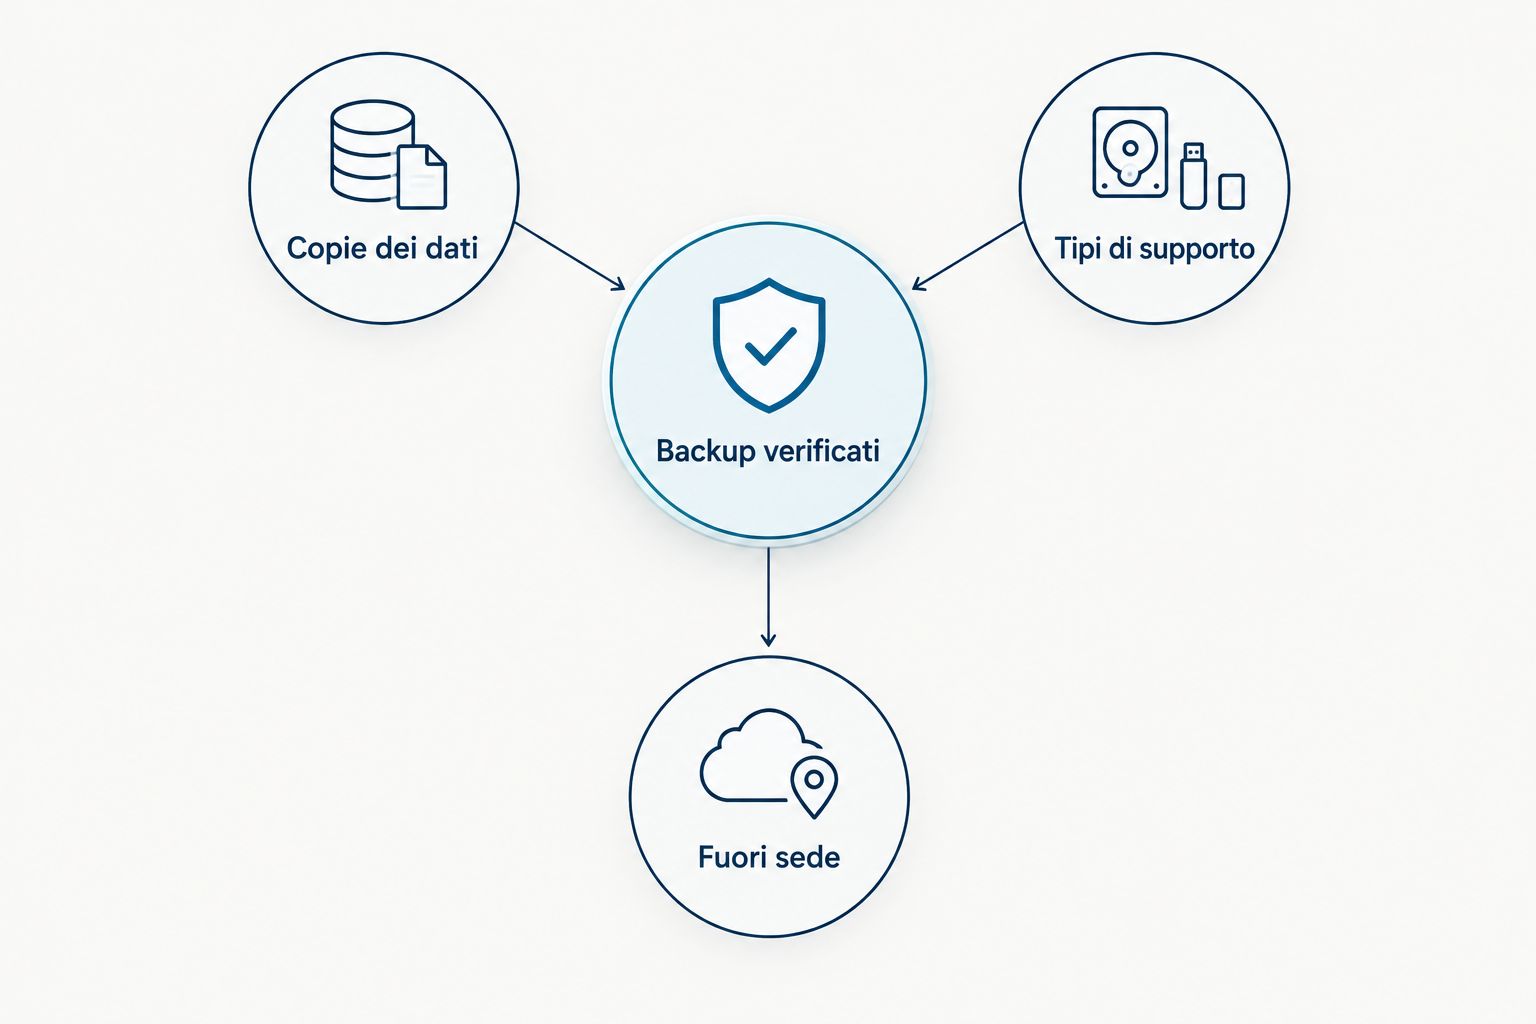
- La regola 3-2-1 prevede tre copie, due tipi di supporto e una copia fuori sede.
- Italway è adatta alle PMI che cercano assistenza sistemistica e valutazioni di sicurezza informatica.
- Scegli le priorità in base ai servizi essenziali: posta, gestionale, documenti e accessi remoti.
Perché queste pratiche contano
La sicurezza informatica delle aziende non coincide con l’acquisto di un antivirus. Devi sapere quali sistemi utilizzi, chi accede ai dati e come riprendere il lavoro quando un servizio si interrompe. Una protezione efficace comprende anche responsabilità e procedure.
Nel 2026, una PMI deve collegare le misure tecniche alle attività che non possono fermarsi. Italway offre assistenza sistemistica, backup e disaster recovery, oltre a valutazioni GDPR e di sicurezza informatica: ambiti da considerare insieme, non come interventi separati.
La graduatoria seguente distingue le pratiche per funzione. Non sostituisce una valutazione della tua infrastruttura: indica quale problema affronta ogni misura e quali condizioni servono per renderla utile.
Cosa rende valida una pratica di sicurezza informatica
Prima di scegliere uno strumento, verifica questi criteri. Una misura che nessuno mantiene o controlla resta incompleta.
- Riduzione dell’esposizione: limita accessi impropri, vulnerabilità o diffusione di un incidente.
- Continuità operativa: permette di recuperare dati e servizi necessari al lavoro.
- Verificabilità: produce evidenze controllabili, come registri, esiti dei ripristini e autorizzazioni.
- Gestibilità: ha un responsabile, una procedura e condizioni chiare per gli interventi.
- Coerenza aziendale: protegge i sistemi effettivamente utilizzati, compresi quelli remoti e affidati a fornitori.
Non confondere facilità di acquisto e facilità di gestione. Il criterio decisivo è poter dimostrare che la protezione funziona sul tuo ambiente.
Le migliori pratiche a confronto nel 2026
| Pratica | Ideale per | Punto distintivo | Limite principale |
|---|---|---|---|
| Autenticazione multifattore | Proteggere gli account | Richiede un fattore aggiuntivo | Non elimina ogni forma di phishing |
| Backup verificati | Recuperare dati e servizi | Controlla il ripristino effettivo | Richiede copie protette e prove |
| Aggiornamenti gestiti | Correggere vulnerabilità note | Organizza patch e verifiche | Richiede attenzione alla compatibilità |
| Inventario informatico | Conoscere l’infrastruttura | Collega risorse e responsabili | Deve restare aggiornato |
| Privilegi minimi | Limitare i danni dagli account | Riduce i permessi non necessari | Richiede revisione dei ruoli |
| Protezione delle postazioni | Controllare PC e server | Centralizza rilevazioni e stato | Gli avvisi devono essere gestiti |
| Segmentazione della rete | Separare ambienti diversi | Limita le comunicazioni consentite | Regole errate interrompono servizi |
| Formazione antiphishing | Migliorare le verifiche umane | Definisce comportamenti e segnalazioni | Non sostituisce i controlli tecnici |
| Accessi remoti controllati | Gestire lavoro esterno e fornitori | Rende gli accessi identificabili | Richiede configurazione e manutenzione |
| Piano di risposta | Coordinare un incidente | Assegna decisioni e responsabilità | Deve essere provato e aggiornato |
1. Autenticazione multifattore: migliore per proteggere gli account
L’autenticazione multifattore richiede un elemento aggiuntivo oltre alla password, per esempio una chiave di sicurezza o un’app di autenticazione. Parti dagli account amministrativi, dalla posta aziendale e dagli accessi remoti: proteggono funzioni diverse, ma tutti permettono di entrare nei sistemi.
Preferisci, dove disponibili, metodi resistenti al phishing. Prevedi anche il recupero dell’accesso quando una persona perde il dispositivo, senza trasformare la procedura di emergenza in una scorciatoia insicura.
Autenticazione multifattore — vantaggi:
- Aggiunge una barriera al furto delle password.
- Protegge gli accessi anche fuori dall’ufficio.
- Permette di applicare regole coerenti agli account.
Autenticazione multifattore — limiti:
- Non impedisce tutti gli attacchi alle sessioni già aperte.
- Richiede procedure sicure di recupero e sostituzione.
Ideale per: aziende con posta, applicazioni online e utenze amministrative. Verdetto: adotta l’autenticazione multifattore come prima protezione degli accessi.
2. Backup verificati: migliori per la continuità operativa
Un backup è utile quando puoi ripristinare i dati necessari. La regola 3-2-1 prevede 3 copie dei dati, su 2 tipi di supporto, con 1 copia fuori sede. La separazione geografica, da sola, non impedisce che un account compromesso cancelli anche le copie.
Definisci quali dati proteggere, quanta perdita di dati è accettabile e quanto tempo può restare fermo ogni servizio. Nel 2026, la scelta del backup deve comprendere prove di ripristino e protezione degli accessi alle copie.
La prova deve ricostruire un’attività concreta, non limitarsi a confermare che un file si apre. Verifica anche dipendenze, autorizzazioni e applicazioni necessarie.
Backup verificati — vantaggi:
- Consentono il recupero dopo cancellazioni o guasti.
- Verificano l’utilità concreta delle copie.
- Chiariscono le priorità di ripartenza.
Backup verificati — limiti:
- Non impediscono il furto dei dati.
- Richiedono spazio, gestione e prove documentate.
Ideali per: aziende dipendenti da documenti, gestionali e archivi. Verdetto: adotta backup verificati prima di considerare completo il piano di continuità.
3. Aggiornamenti gestiti: migliori per correggere vulnerabilità note
Gli aggiornamenti gestiti comprendono sistemi operativi, applicazioni, apparati di rete e componenti esposti su Internet. Assegna priorità alle vulnerabilità in base all’esposizione e alla funzione del sistema, non soltanto alla data di pubblicazione della patch.
Prevedi controlli successivi all’installazione e una gestione delle incompatibilità. Se un sistema non riceve più aggiornamenti, documenta come sostituirlo o limitarne l’esposizione: lasciare tutto invariato non risolve il problema.
Aggiornamenti gestiti — vantaggi:
- Correggono vulnerabilità già identificate.
- Rendono visibili le installazioni non completate.
- Introducono responsabilità per le eccezioni.
Aggiornamenti gestiti — limiti:
- Possono richiedere riavvii o interruzioni pianificate.
- Non correggono configurazioni errate estranee alla patch.
Ideali per: infrastrutture con software e dispositivi eterogenei. Verdetto: adotta aggiornamenti gestiti con verifiche, non soltanto installazioni automatiche.
4. Inventario informatico: migliore per conoscere cosa proteggere
L’inventario informatico raccoglie dispositivi, applicazioni, servizi online, account e responsabili. Include portatili fuori sede, apparati di rete e strumenti acquistati direttamente dai reparti: anche questi trattano dati aziendali.
Registra la funzione di ogni risorsa e le dipendenze essenziali. Un elenco di nomi non basta; devi poter distinguere ciò che serve alla produzione da ciò che può essere dismesso. Aggiorna l’inventario quando cambia l’ambiente.
Inventario informatico — vantaggi:
- Individua risorse senza un responsabile.
- Aiuta a pianificare aggiornamenti e sostituzioni.
- Fornisce una base per backup e autorizzazioni.
Inventario informatico — limiti:
- Diventa inattendibile se non viene mantenuto.
- La raccolta automatica non chiarisce ogni uso aziendale.
Ideale per: PMI senza una visione ordinata dell’infrastruttura. Verdetto: adotta l’inventario informatico come base delle decisioni, non come documento statico.
5. Privilegi minimi: migliori per limitare i danni dagli account
Il principio dei privilegi minimi assegna a ogni persona soltanto le autorizzazioni necessarie al lavoro. Separa l’account usato quotidianamente da quello amministrativo e usa utenze nominative per rendere attribuibili le attività.
Controlla i permessi quando una persona cambia ruolo o lascia l’azienda. Anche gli account dei servizi richiedono un responsabile: non devono diventare eccezioni permanenti prive di controllo.
Privilegi minimi — vantaggi:
- Limitano le operazioni consentite a un account compromesso.
- Ridimensionano gli accessi ai dati riservati.
- Rendono più chiare le responsabilità individuali.
Privilegi minimi — limiti:
- Richiedono una conoscenza concreta dei ruoli.
- Le restrizioni mal progettate ostacolano il lavoro.
Ideali per: aziende con cartelle condivise e diversi livelli di responsabilità. Verdetto: adotta privilegi minimi verificando anche le autorizzazioni già esistenti.
6. Protezione delle postazioni: migliore per controllare PC e server
La protezione delle postazioni comprende strumenti antimalware e, dove previsti, rilevazione e risposta sugli endpoint. Una gestione centralizzata permette di controllare aggiornamenti, configurazioni e dispositivi che non comunicano più correttamente.
La presenza del software non basta. Stabilisci chi valuta gli avvisi e chi può isolare una macchina sospetta; altrimenti la rilevazione non produce una risposta operativa.
Protezione delle postazioni — vantaggi:
- Individua minacce e comportamenti sospetti.
- Rende controllabile lo stato dei dispositivi.
- Supporta l’isolamento delle macchine coinvolte.
Protezione delle postazioni — limiti:
- Produce avvisi che richiedono analisi.
- Non sostituisce aggiornamenti, backup e gestione degli accessi.
Ideale per: aziende con più postazioni da amministrare. Verdetto: adotta una protezione delle postazioni con un responsabile della risposta.
7. Segmentazione della rete: migliore per separare ambienti diversi
La segmentazione della rete separa ambienti con funzioni e livelli di fiducia differenti. Rete ospiti, postazioni di lavoro, server e dispositivi connessi non devono comunicare senza una necessità aziendale definita.
Le regole tra i segmenti sono decisive. Creare reti distinte e poi consentire ogni comunicazione annulla la separazione; prima di applicare restrizioni, identifica i flussi necessari alle applicazioni.
Segmentazione della rete — vantaggi:
- Limita le comunicazioni non necessarie.
- Separa gli ospiti dalle risorse aziendali.
- Aiuta a contenere la propagazione di un incidente.
Segmentazione della rete — limiti:
- Richiede configurazioni coerenti su più apparati.
- Regole errate interrompono applicazioni e periferiche.
Ideale per: sedi con server, ospiti e dispositivi diversi. Verdetto: adotta la segmentazione della rete partendo dai flussi realmente utilizzati.
8. Formazione antiphishing: migliore per le verifiche quotidiane
La formazione antiphishing insegna a riconoscere richieste sospette e a verificarle attraverso un canale indipendente. Concentrati su credenziali, allegati, modifiche delle coordinate bancarie e richieste urgenti che tentano di aggirare le procedure.
Rendi semplice segnalare un messaggio dubbio. Nel 2026, la formazione deve includere le modalità di lavoro effettive dell’azienda, non soltanto esempi generici di email scritte male.
Formazione antiphishing — vantaggi:
- Chiarisce quando fermarsi e verificare.
- Favorisce segnalazioni tempestive.
- Collega la sicurezza alle procedure amministrative.
Formazione antiphishing — limiti:
- Non rende infallibili le persone.
- Richiede aggiornamenti e richiami durante il lavoro.
Ideale per: personale che gestisce posta, pagamenti e documenti. Verdetto: adotta formazione antiphishing insieme a procedure di verifica indipendente.
9. Accessi remoti controllati: migliori per lavoro esterno e fornitori
Gli accessi remoti controllati identificano chi entra, quali risorse utilizza e con quali autorizzazioni. Evita credenziali condivise e servizi amministrativi esposti senza protezioni; applica autenticazione multifattore e registra le attività pertinenti.
Per i fornitori, collega l’accesso all’attività autorizzata e revocalo quando termina. Una connessione cifrata protegge il trasporto, ma non rende affidabile un dispositivo compromesso.
Accessi remoti controllati — vantaggi:
- Rendono identificabili utenti e fornitori.
- Limitano le risorse raggiungibili dall’esterno.
- Permettono di revocare accessi non più necessari.
Accessi remoti controllati — limiti:
- Richiedono manutenzione degli strumenti di connessione.
- Dipendono anche dalla sicurezza dei dispositivi utilizzati.
Ideali per: lavoro fuori sede e assistenza tecnica esterna. Verdetto: adotta accessi remoti controllati senza affidarti alla sola cifratura.
10. Piano di risposta: migliore per coordinare un incidente
Il piano di risposta stabilisce chi decide, chi interviene e come comunicare quando emerge un incidente. Include contatti, criteri di escalation, conservazione delle evidenze e modalità per isolare i sistemi coinvolti.
Tieni una copia consultabile anche se i servizi aziendali sono indisponibili. Prova il piano con uno scenario concreto e verifica separatamente gli eventuali obblighi di notifica applicabili: non ogni incidente richiede gli stessi adempimenti.
Piano di risposta — vantaggi:
- Assegna responsabilità prima dell’emergenza.
- Coordina interventi tecnici e comunicazioni.
- Collega contenimento e ripristino.
Piano di risposta — limiti:
- Diventa obsoleto quando cambiano sistemi e persone.
- Non funziona senza prove e contatti aggiornati.
Ideale per: aziende che devono mantenere decisioni ordinate durante un fermo. Verdetto: adotta un piano di risposta utilizzabile anche senza accesso alla rete.
Come sono ordinate le pratiche
La graduatoria distingue protezione degli accessi, recupero dei dati, manutenzione e gestione operativa. Non attribuisce punteggi a prodotti e non presenta risultati di prove comparative.
Autenticazione multifattore e backup verificati affrontano esigenze differenti e complementari. L’inventario informatico resta il punto di partenza quando non conosci con precisione sistemi, account e dipendenze. Le altre pratiche completano questi controlli secondo i criteri indicati.
Quali pratiche scegliere per la tua azienda?
Se non sai da dove iniziare, scegli inventario informatico, autenticazione multifattore e backup verificati. Assegna un responsabile a ciascuna attività e chiedi evidenze: elenco aggiornato, account protetti ed esito di un ripristino.
Per la sicurezza informatica delle aziende, Italway offre valutazioni e assistenza sistemistica. Il supporto esterno va affiancato a responsabilità interne chiare: autorizzazioni, priorità e decisioni di continuità restano legate al funzionamento della tua impresa.
Nel 2026, valuta ogni proposta chiedendo cosa viene controllato, come vengono gestite le anomalie e quali verifiche dimostrano il risultato. Questo distingue una misura amministrata da una semplice installazione.
FAQ
Qual è la prima pratica di sicurezza informatica da adottare in una PMI?
L’autenticazione multifattore è la prima protezione da applicare agli accessi critici. Se non conosci tutti i sistemi e gli account aziendali, avvia anche un inventario informatico per definire il perimetro.
Un antivirus basta per proteggere un’azienda?
No, un antivirus non copre tutte le esigenze di sicurezza aziendale. Servono anche aggiornamenti, controllo degli accessi, backup verificati e procedure di risposta agli incidenti.
Che cosa significa la regola di backup 3-2-1?
La regola 3-2-1 prevede tre copie dei dati, su due tipi di supporto, con una copia fuori sede. Devi anche proteggere le copie e verificare che il ripristino funzioni.
È meglio iniziare dal backup o dall’autenticazione multifattore?
Backup e autenticazione multifattore risolvono problemi diversi e vanno pianificati insieme. Il backup permette il recupero dei dati; l’autenticazione multifattore aggiunge una protezione agli accessi.
Come si controlla la sicurezza del lavoro da remoto?
La sicurezza del lavoro da remoto si controlla con accessi nominativi, autenticazione multifattore e autorizzazioni limitate. Occorre anche mantenere aggiornati i dispositivi e revocare gli accessi non più necessari.
Quanto costa migliorare la sicurezza informatica aziendale?
Il costo dipende dai sistemi da proteggere, dalle misure già presenti e dalle attività di gestione richieste. Chiedi una proposta che distingua configurazione, manutenzione, verifiche e responsabilità operative.
Italway offre servizi di sicurezza informatica per le aziende?
Italway offre valutazioni GDPR e di sicurezza informatica, assistenza sistemistica, backup e disaster recovery. La scelta degli interventi deve partire dai sistemi utilizzati e dalle esigenze di continuità operativa dell’azienda.
Un’ultima indicazione
Non considerare concluso un progetto di backup finché non hai verificato il ritorno al lavoro. Recuperare un documento e riattivare un gestionale con utenti, permessi e dipendenze sono verifiche diverse. Chiedi che la prova termini con un’attività aziendale funzionante, non soltanto con un messaggio di copia completata.
Lascia un commento